

TISAX®: Noch 2026 beauftragen oder nach VDA ISA2027 prüfen lassen?
Seit Juli 2026 ist der neue TISAX®-Prüfkatalog VDA ISA2027 veröffentlicht. Er gilt für alle Assessments, die ab dem 1. Januar 2027 beauftragt werden. Wer in den kommenden Monaten ein Erst- oder Folgeassessment plant, entscheidet mit dem Zeitpunkt der Beauftragung also auch über den Katalog. Unsere Entscheidungshilfe zeigt beide Wege mit ihren Vor- und Nachteilen.
Kurzfazit
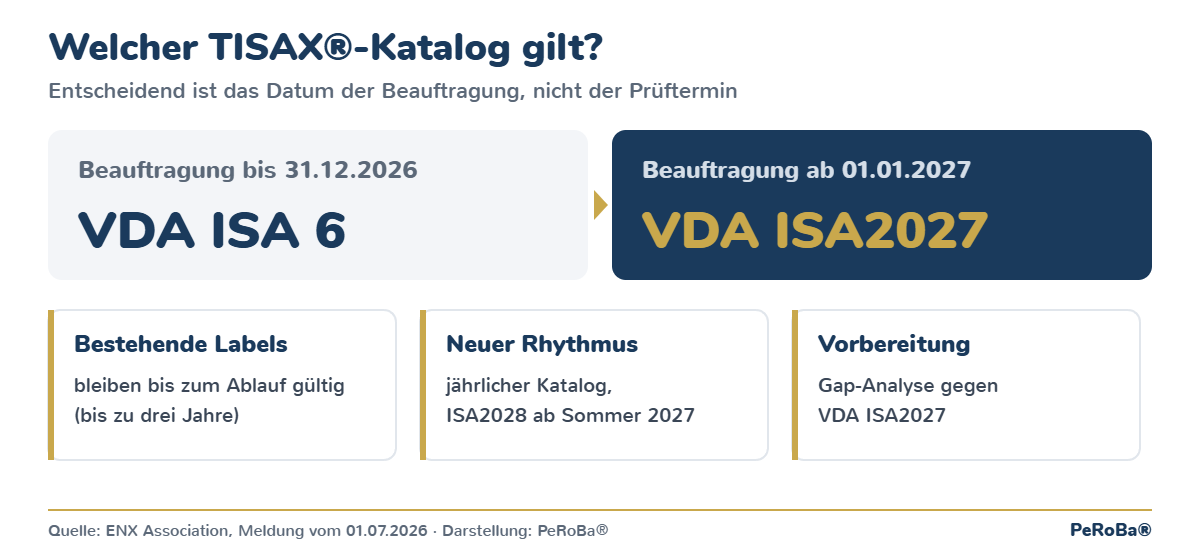
Maßgeblich ist der Zeitpunkt der Beauftragung, nicht der Prüftermin. Bis zum 31.12.2026 beauftragte Assessments laufen nach VDA ISA 6, ab dem 01.01.2027 beauftragte nach VDA ISA2027. Bestehende Labels bleiben bis zu ihrem Ablauf gültig. Eine allgemein richtige Wahl gibt es nicht: Entscheidend sind die Anforderung Ihres Kunden, die Fälligkeit Ihres Labels und der Reifegrad Ihres Informationssicherheitsmanagements.
Was die ENX bekannt gegeben hat
Die ENX Association hat am 1. Juli 2026, rund zehn Jahre nach den ersten TISAX-Registrierungen, die Veröffentlichung von VDA ISA2027 gemeldet. Der Katalog gilt für alle TISAX-Assessments, die ab dem 1. Januar 2027 beauftragt werden. Erteilte Labels bleiben für ihre volle Laufzeit von bis zu drei Jahren gültig.
Neu ist der jährliche Rhythmus: Die Kataloge tragen künftig eine Jahreszahl statt einer Versionsnummer, erscheinen jeweils im Sommer und gelten für Assessments, die ab dem 1. Januar des Folgejahres beauftragt werden. ISA2028 ist für den Sommer 2027 angekündigt. Häufiger prüfen lassen müssen sich Unternehmen dadurch laut ENX nicht.
Was sich mit ISA2027 inhaltlich ändert
- Prototypenschutz: Die bisherigen Kontrollgruppen werden in zwei Bereichen zusammengeführt, organisatorische Anforderungen sowie physische und umgebungsbezogene Sicherheit. Für den Prototypenschutz gibt es künftig zwei Label, Basic und Facilities, wobei Facilities die Anforderungen von Basic einschließt. Neu sind Anforderungen an Rückverfolgbarkeit und Lebenszyklus geschützter Fahrzeuge, Komponenten und Teile bis zur Entsorgung, Rückgabe oder Verwertung nach Kundenvorgabe.
- Informationssicherheit: Zahlreiche Anforderungen wurden präzisiert, einzelne Soll-Anforderungen werden zu Muss-Anforderungen. Wo der Katalog Aspekte aufzählt, muss jeder Aspekt bewusst betrachtet und die Umsetzungsentscheidung im Assessment begründet werden.
- Lieferanten: Bei hohem Schutzbedarf gewinnt die Lieferantenprüfung an Gewicht. Bei sehr hohem Schutzbedarf ist ein Nachweis über ein TISAX-Label, eine gleichwertige Drittprüfung oder ein geeignetes Lieferantenaudit gefordert.
- Normbezüge: Die Zuordnung zur ISO/IEC 27001:2022 wurde überprüft, Verweise auf die Fassung von 2013 entfallen. Die Zuordnungen zum NIST Cybersecurity Framework 2.0 wurden aktualisiert, die zur IEC 62443 präzisiert.
- Führungskräfte werden ausdrücklich als Zielgruppe für Sensibilisierung und Schulung genannt.
Einen Überblick über die Katalogfassungen und ihre Geltung finden Sie auch auf unserer Seite TISAX.
Weg 1: Noch 2026 beauftragen
Dafür spricht:
- Sie werden nach dem bekannten Katalog VDA ISA 6 geprüft, auf den Ihre Dokumentation und Nachweise bereits ausgerichtet sind.
- Vor dem Assessment entsteht kein zusätzlicher Umstellungsaufwand.
- Sie gewinnen Planungssicherheit, wenn Ihr Label kurzfristig fällig ist oder ein Kunde es kurzfristig verlangt.
Dagegen spricht:
- Das Zeitfenster bis zum 31. Dezember ist kurz. Klären Sie mit Ihrem Prüfdienstleister, welches Datum als Beauftragung gilt, und lassen Sie es sich schriftlich bestätigen.
- Der Umstellungsaufwand wird verschoben, nicht vermieden: Beim nächsten Assessment gilt der dann aktuelle Katalog.
- Eine vorgezogene Beauftragung hilft nicht, wenn Ihre Organisation für das Assessment noch nicht bereit ist.
Weg 2: Ab 2027 nach VDA ISA2027
Dafür spricht:
- Ihr Label beruht auf dem aktuellen Katalog, und Ihr Managementsystem ist bereits am neuen Stand ausgerichtet.
- Sie gewinnen Zeit für eine geordnete Vorbereitung.
Dagegen spricht:
- Vor dem Assessment ist eine Gap-Analyse nötig, vor allem bei geänderten Muss-Anforderungen, beim Prototypenschutz und bei den Lieferantennachweisen.
- Maßgeblich ist die englische Fassung des Katalogs; weitere Übersetzungen sollen laut ENX in den kommenden Monaten folgen.
Fünf Fragen für Ihre Entscheidung
- Bis wann verlangt Ihr Kunde ein gültiges Label, und wann läuft Ihr bestehendes Label ab?
- Wie aktuell sind Ihre Dokumentation und Nachweise gemessen an VDA ISA 6?
- Benötigen Sie ein Label für den Prototypenschutz? Dann betrifft Sie die neue Struktur besonders.
- Wie belastbar sind Ihre Nachweise zur Lieferantensteuerung bei hohem und sehr hohem Schutzbedarf?
- Stehen intern Ressourcen für eine Gap-Analyse vor dem Assessment zur Verfügung?
PeRoBa®-Empfehlung
Entscheiden Sie nach Kundenanforderung und Reifegrad, nicht nach dem Katalog allein. Unabhängig vom gewählten Weg lohnt sich eine Gap-Analyse gegen VDA ISA2027: Mit dem jährlichen Rhythmus wird die Ausrichtung am jeweils aktuellen Katalog zur Daueraufgabe.
PeRoBa® unterstützt Unternehmen bei der Vorbereitung auf TISAX-Assessments, von der Gap-Analyse über interne Audits bis zur Nachweisführung, ganz nach unserem Prinzip Hilfe zur Selbsthilfe. Mehr dazu auf unserer Seite TISAX. Vereinbaren Sie ein kostenfreies und unverbindliches Erstgespräch.
Redaktionelle Quellenbasis: ENX Association, Meldung vom 1. Juli 2026 zur Veröffentlichung von VDA ISA2027; ergänzend veröffentlichte Erläuterungen von Prüfdienstleistern zur Labelstruktur im Prototypenschutz. Stand: 9. November 2026. Der Beitrag ersetzt weder den Katalog selbst noch eine verbindliche Auskunft der ENX oder Ihres Prüfdienstleisters. TISAX® ist eine eingetragene Marke der ENX Association. Grafiken: PeRoBa®.